

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt Betreiber kleiner Anlagen vor Cyberangriffen auf ihre vernetzte Technik – und nennt dabei ausdrücklich Solaranlagen „beliebiger Größe“. Was steckt hinter der neuen Empfehlung, wie realistisch ist die Gefahr für ein Einfamilienhaus, und welche Handgriffe sollten Sie als Besitzer einer PV-Anlage kennen?
Was das BSI veröffentlicht hat
Am 13. Oktober 2026 hat das BSI die Cybersicherheitsempfehlung BSI-CS 154 mit dem Titel „Gefährdung durch internet-verbundene OT-Systeme“ veröffentlicht (Version 1.0, datiert auf den 9. Oktober). OT steht für Operational Technology, also Technik, die physische Vorgänge steuert: Pumpen, Kühlanlagen, Windräder – oder eben Wechselrichter. Das achtseitige Papier richtet sich vor allem an Betreiber kleiner und kleinster Anlagen und zählt dazu ausdrücklich Solaranlagen jeder Größe, Wind- und Wasserkraft, Biogas- und KWK-Anlagen sowie die Wasserversorgung.
Die Kernaussage ist unbequem, aber klar: Wer Steuerungstechnik ohne ausreichenden Schutz offen aus dem Internet erreichbar macht, handelt nach Einschätzung des BSI grundsätzlich pflichtwidrig. Gleichzeitig betont die Behörde, dass sich das Risiko schon mit einfachen Mitteln deutlich senken lässt.
Warum gerade jetzt?
Das BSI begründet die Warnung mit einer Reihe von Vorfällen. Im Dokument selbst nennt es Angriffe auf mehr als 30 kommunale Wasserversorger in den USA im August 2026, bei denen offen erreichbare Steuerungen manipuliert wurden. Außerdem verweist es auf koordinierte Sabotageakte in Polen vom 29. Dezember 2025: Laut dem Untersuchungsbericht des polnischen CERT richteten sie sich gegen mehr als 30 Wind- und Photovoltaikparks sowie ein Heizkraftwerk. Die Stromerzeugung lief weiter, doch die Verbindung der Parks zum Netzbetreiber fiel aus. Das BSI hebt hervor, wie trivial die Einfallstore waren: nicht geänderte Werkspasswörter und dieselben Passwörter über mehrere Anlagen hinweg.
Fast zeitgleich mit der Veröffentlichung wurde ein Fall aus Frankreich bekannt: In der Nacht zum 12. Oktober manipulierten Unbekannte über das Internet die Kühlsteuerungen Hunderter Supermärkte, sodass Ware entsorgt werden musste. Mit Photovoltaik hat das direkt nichts zu tun – es zeigt aber, wie schnell vernetzte Steuerungen zum Ziel werden. Hinzu kommt laut BSI, dass Angreifer das Internet automatisiert nach offenen Geräten durchsuchen und dabei zunehmend KI-generierte Skripte einsetzen. Spezialwissen ist dadurch immer weniger nötig.
Betrifft das auch meine PV-Anlage auf dem Einfamilienhaus?
Zur Einordnung: Ein einzelnes Einfamilienhaus ist für gezielte Sabotage kaum interessant. Das Problem ist die Masse. Moderne Wechselrichter, Speicher, Wallboxen und Energiemanager hängen fast immer im Heimnetz, damit Sie Ihre Erträge in der App sehen und der Hersteller Updates ausliefern kann. Das BSI weist darauf hin, dass gekaperte Geräte als Tarnung für weitere Angriffe missbraucht werden können und dass im schlimmsten Fall viele Anlagen gleichzeitig angesprochen werden könnten – mit möglichen Folgen für die Stabilität des Stromnetzes.
Entscheidend ist deshalb weniger die Größe der Anlage als die Frage, wie sie mit dem Internet verbunden ist. Dabei gibt es zwei grundsätzlich verschiedene Wege.
Weg 1: Die Portweiterleitung – bequem, aber offen
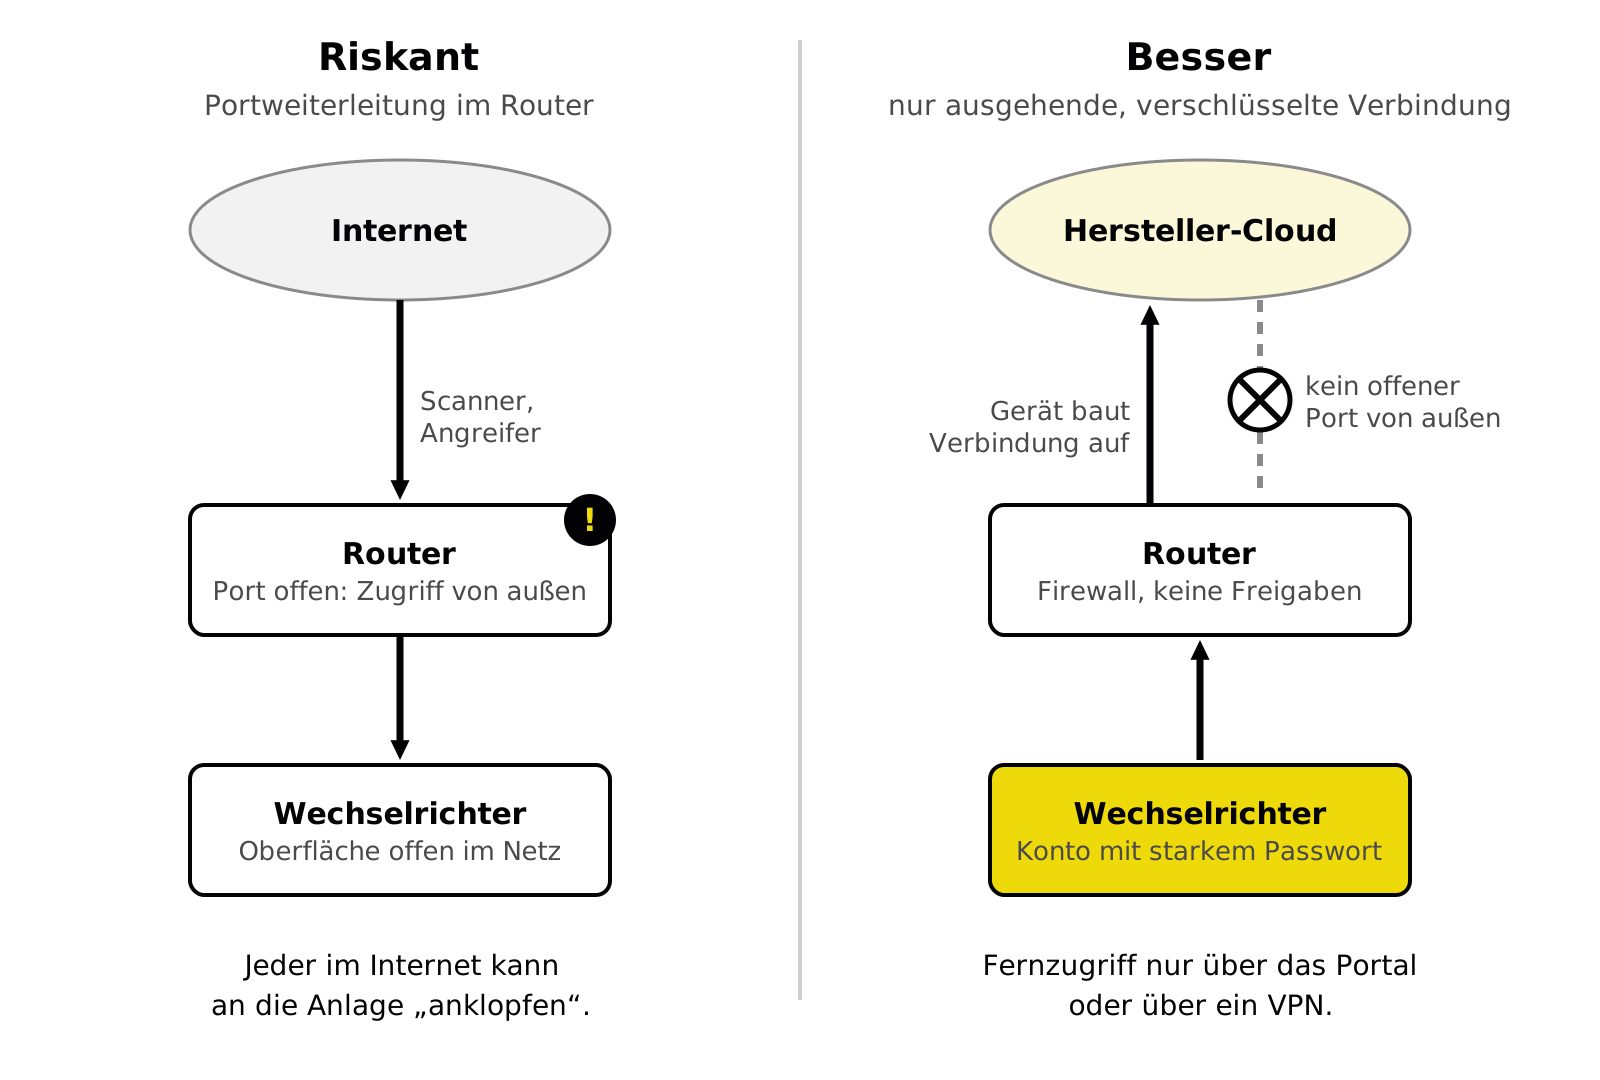
Manche Anlagenbesitzer möchten die Bedienoberfläche ihres Wechselrichters oder Energiemanagers von unterwegs direkt aufrufen. Dafür wird im Router eine Portweiterleitung eingerichtet. Damit ist das Gerät für jeden im Internet erreichbar – nicht nur für Sie. Ein Passwort allein schützt dann nicht zuverlässig, denn manche Sicherheitslücken lassen sich laut BSI auch ohne Anmeldung ausnutzen.
Kurz erklärt: Portweiterleitung
Ihr Router ist die Haustür zwischen Heimnetz und Internet. Von außen kommende Anfragen weist er normalerweise ab. Eine Portweiterleitung (englisch Port Forwarding) ist eine Regel, die bestimmte Anfragen trotzdem gezielt an ein Gerät im Haus durchreicht – vergleichbar mit einer Tür, die dauerhaft offen steht und direkt in den Technikraum führt. Ähnlich wirkt UPnP (Universal Plug and Play): Damit können Geräte solche Freigaben selbst im Router anlegen, ohne dass Sie es bemerken.
Weg 2: Die ausgehende Verbindung zur Hersteller-Cloud
Üblich ist heute ein anderer Weg: Der Wechselrichter baut selbst eine verschlüsselte Verbindung nach außen zum Portal des Herstellers auf. Sie schauen dann in der App nicht direkt auf das Gerät, sondern auf das Portal. Im Router muss dafür nichts geöffnet werden. Das ist deutlich sicherer als eine Portweiterleitung – aber nicht risikofrei. Die Sicherheit hängt dann wesentlich an Ihrem Benutzerkonto und daran, wie gut der Hersteller seine Server schützt.
Das BSI geht hier bemerkenswert weit: Betreiber sollen prüfen, ob die Cloud-Verbindung für den Betrieb dauerhaft nötig ist, und idealerweise auf rein lokalen Betrieb umstellen. Zudem rät die Behörde, Produkte, die ohne Herstellerdienst gar nicht funktionieren, nur mit Bedacht anzuschaffen. Ansonsten drohe spätestens bei Support-Ende des Herstellers ein Totalverlust. Für Privathaushalte ist das eine Abwägung: Die Cloud bietet Ertragsüberwachung, Fehlermeldungen, Ferndiagnose durch den Fachbetrieb und automatische Firmware-Updates. Wer sie nutzt, sollte das Konto entsprechend gut absichern.
Die vier Schritte des BSI
Die Empfehlung ordnet die Maßnahmen nach Priorität. Wir haben sie für Hausbesitzer vereinfacht.
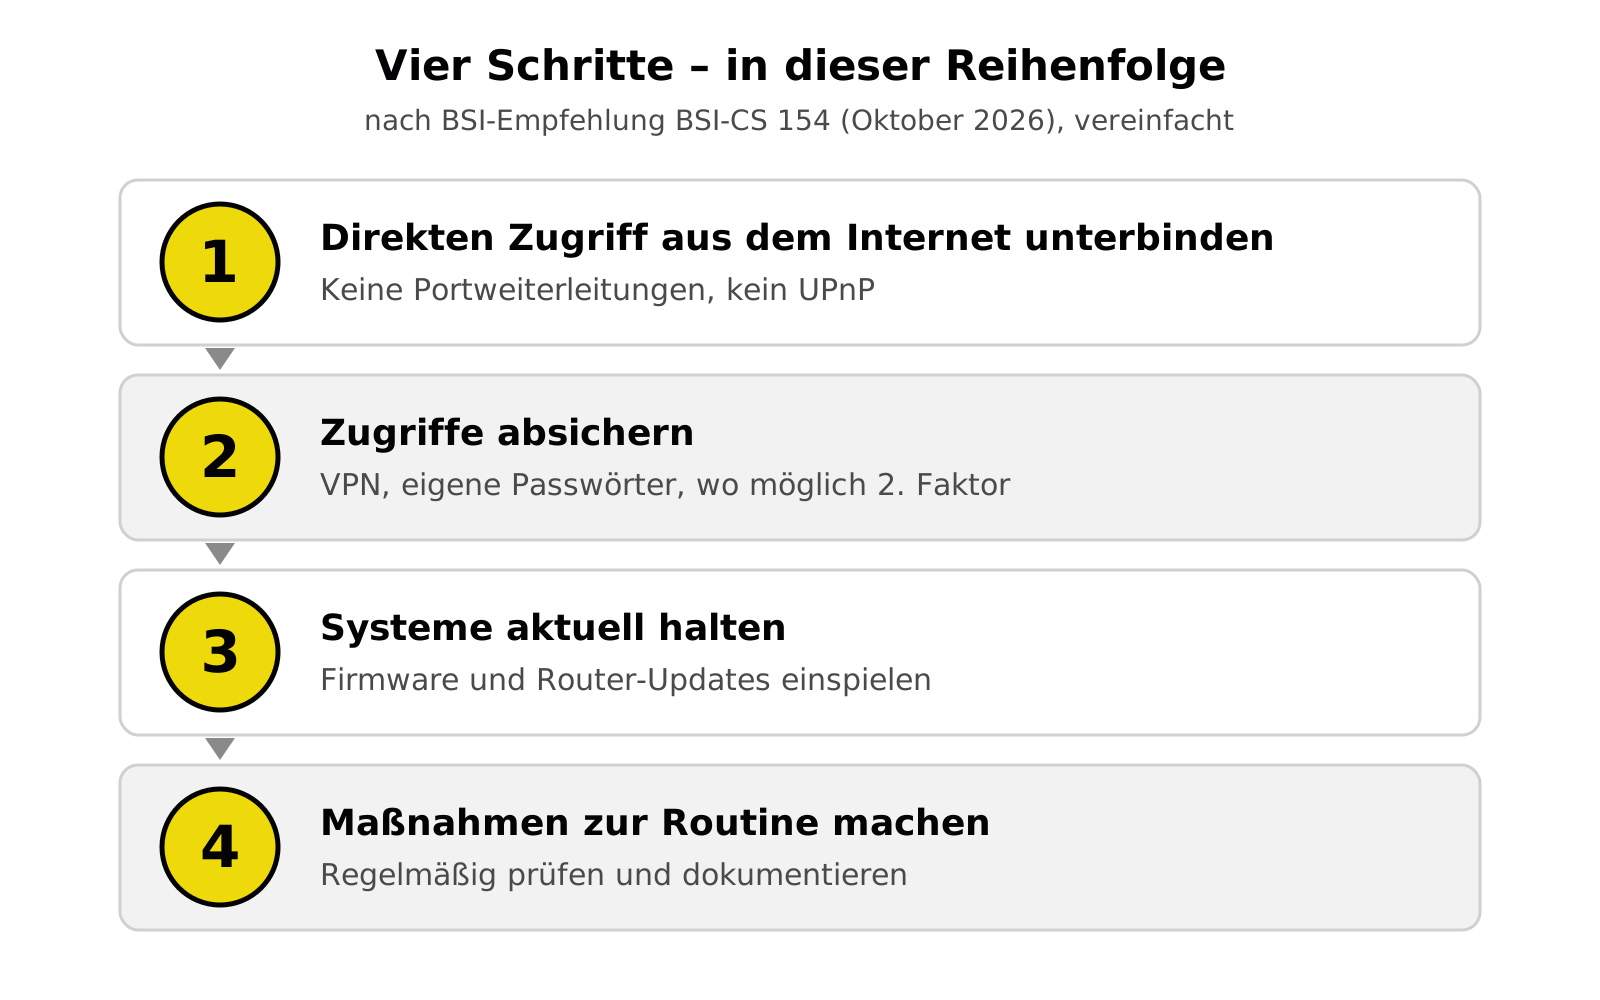
- Direkten Zugriff aus dem Internet unterbinden. Prüfen Sie im Router, ob Portweiterleitungen oder UPnP-Freigaben für Wechselrichter, Speicher, Wallbox oder Energiemanager bestehen, und entfernen Sie sie. Auch die Verwaltungsoberfläche des Routers selbst sollte nicht aus dem Internet erreichbar sein.
- Zugriffe absichern. Werkspasswörter ändern, für jedes Gerät und jedes Konto ein eigenes, langes Passwort verwenden und eine Zwei-Faktor-Anmeldung aktivieren, wo sie angeboten wird. Wer wirklich direkt von außen auf das Heimnetz zugreifen muss, nutzt dafür ein VPN, also einen verschlüsselten Tunnel. Viele handelsübliche Router bringen diese Funktion mit.
- Systeme aktuell halten. Firmware-Updates schließen bekannte Lücken. Das gilt für den Router mindestens so sehr wie für den Wechselrichter.
- Zur Routine machen. Die Prüfung nicht einmalig, sondern regelmäßig wiederholen – etwa nach einem Routerwechsel oder wenn neue Geräte wie eine Wallbox hinzukommen.
Was Sie konkret selbst prüfen können
| Prüfpunkt | Wo? | Ziel |
|---|---|---|
| Portfreigaben | Router-Menü, meist unter „Freigaben“ oder „Portfreigabe“ | Keine Freigabe auf Anlagentechnik |
| UPnP | Router-Menü, Netzwerkeinstellungen | Für Anlagentechnik nicht nötig, im Zweifel deaktivieren |
| Passwort Portal-Konto | App bzw. Webportal des Herstellers | Eigenes, langes Passwort, nirgends sonst verwendet |
| Fernzugriff auf den Router | Router-Menü, Internet- bzw. Fernzugang | Nur bei Bedarf und nur über VPN |
| Firmware | Router-Menü, App des Herstellers | Aktueller Stand, automatische Updates wenn möglich |
Das BSI nennt außerdem öffentliche Suchdienste, mit denen sich prüfen lässt, ob die eigene Internetadresse mit offenen Ports gelistet ist. Wichtig dabei: Einen sogenannten Portscan dürfen Sie laut BSI nur am eigenen Anschluss durchführen. Wer sich unsicher ist, lässt sich vom Fachbetrieb oder einem IT-Dienstleister helfen.
Und die Steuerung durch den Netzbetreiber?
Viele Anlagenbesitzer fragen sich, ob die Steuerbarkeit nach § 14a des Energiewirtschaftsgesetzes (EnWG) oder nach dem Solarspitzengesetz zusätzliche Einfallstore schafft. Für diese Eingriffe ist in Deutschland der Weg über das Smart-Meter-Gateway vorgesehen. Das ist die Kommunikationseinheit des intelligenten Messsystems, die nach den Vorgaben des BSI zertifiziert sein muss. Sie ist also bewusst als abgesicherter Kanal angelegt. Die Empfehlung BSI-CS 154 zielt dagegen auf die vielen Verbindungen, die Betreiber selbst einrichten, zum Beispiel per Portfreigabe, eigenem Mobilfunkmodem oder einer unbekannten Fernwartung. Wie ein Energiemanager mit der Steuerung nach § 14a zusammenspielt, haben wir im Beitrag zum SolaX XHub beschrieben.
Auch die Hersteller sind gefordert
Ein Teil der Verantwortung verlagert sich künftig auf die Hersteller. Mit dem europäischen Cyber Resilience Act (CRA) müssen Hersteller vernetzter Produkte seit dem 11. September 2026 aktiv ausgenutzte Sicherheitslücken melden. Ab dem 11. Dezember 2027 gelten die vollen Produktpflichten: Sicherheit muss dann schon bei der Entwicklung berücksichtigt werden, und Hersteller müssen einen Zeitraum festlegen, in dem sie Schwachstellen beheben. Für Geräte, die heute schon auf dem Dach oder im Keller hängen, ändert das zunächst wenig. Umso wichtiger sind die einfachen Maßnahmen auf Ihrer Seite.
Was bedeutet das für Sie?
- Kein Grund zur Panik: Eine Anlage, die nur über eine ausgehende Verbindung mit dem Herstellerportal spricht und bei der im Router nichts freigegeben ist, ist bereits gut aufgestellt.
- Portfreigaben sind das größte Risiko: Haben Sie selbst oder ein Bekannter einmal eine Freigabe eingerichtet, um „von unterwegs draufzuschauen“, sollten Sie sie entfernen.
- Das Portal-Konto ist der Schlüssel: Ein eigenes, starkes Passwort ist Pflicht. Geben Sie es nicht weiter. Wer zusätzlich Zugriff braucht, etwa ein Familienmitglied, sollte nach Möglichkeit ein eigenes Konto bekommen.
- Bei SolaX-Anlagen läuft die Überwachung über die SolaXCloud. Für sie ist keine Portfreigabe im Router nötig. Die Cloud-Anbindung ist zudem Voraussetzung dafür, dass sich die Wechselrichter-Garantie von 5 auf 10 Jahre verlängert. Welche Vor- und Nachteile Cloud- und lokaler Betrieb in Ihrem konkreten Fall haben, sollten Sie im Einzelfall abwägen.
- Neue Geräte mitdenken: Kommen Wallbox, Wärmepumpe oder Energiemanager hinzu, gehört die Netzwerkfrage zur Planung dazu.
Wenn Sie unsicher sind, wie Ihre SolaX-Anlage angebunden ist, oder eine neue Anlage von Anfang an sauber ins Heimnetz einbinden möchten, sprechen Sie uns gerne an. Einen Überblick über die Komponenten finden Sie unter Unsere Technik.
Quellen
- Bundesamt für Sicherheit in der Informationstechnik (BSI): „Gefährdung durch internet-verbundene OT-Systeme – Einfache Maßnahmen zum Schutz vor Cyberangriffen“, BSI-CS 154, Version 1.0 vom 09.10.2026, veröffentlicht 13.10.2026. PDF
- Solarserver: „Vernetzte Steuerungssysteme: BSI fordert gesicherte Zugänge“, 14.10.2026. Link
- CERT Polska: „Incident report – energy sector 2025“, 30.01.2026. Link
- OCCRP: „Hackers Turn French Supermarket Refrigerators Into Furnaces“, 13.10.2026. Link
- Rödl & Partner: „EU Cyber Resilience Act – Cybersecurity wird zur Produkt-Compliance“, 02.07.2026. Link
- PVPOWER.ME: „Unsere Technik“ (SolaX-Garantiebedingungen). Link